
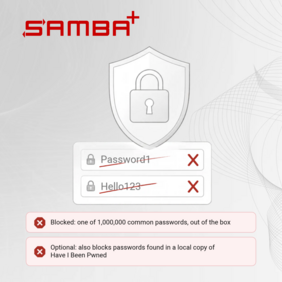
SAMBA+ prüft neue Passwörter jetzt anhand einer Passwort-Blacklist. Bevor ein Domänencontroller ein neues Passwort annimmt, gleicht er es mit Listen bekannter schwacher und kompromittierter Passwörter ab, auf Wunsch auch mit einer lokalen Kopie der Have-I-Been-Pwned-Datenbank. Die Prüfung ist in den aktuellen Paketen ab SAMBA+ 4.23 enthalten und Teil jeder SAMBA+-Subskription.
Die Komplexitätsregeln von Active Directory lassen Password1 durch. Hello123 ebenso. Genau solche Passwörter probieren Angreifer als Erstes aus, und nach genau solchen sucht ein Penetrationstest zuerst. Manche Organisationen versuchen, sie in einem Self-Service-Portal abzufangen. Das erfasst nur Änderungen über das Portal; wer ein Passwort am Windows-Client oder mit Verwaltungswerkzeugen ändert, umgeht es. Die Blacklist-Prüfung läuft auf dem Domänencontroller, der jede Passwortänderung verarbeitet, gleich auf welchem Weg sie kommt. Sie ist die Sperrlisten-Prüfung, die NIST SP 800-63B-4 für jedes neue oder geänderte Passwort verlangt. Für Organisationen, die auf den Passwortwechsel alle 90 Tage verzichten, wie es NIST und das BSI empfehlen, hält sie schwache und kompromittierte Passwörter von Anfang an fern. Zusammen mit den Standard-Komplexitätsregeln blockiert die mitgelieferte Liste 1.000.000 häufig verwendete Passwörter; Administratoren können eigene Listen ergänzen, vom Firmennamen bis zum örtlichen Fußballverein.
Für eine breitere Prüfung gleicht SAMBA+ Passwörter mit der Sammlung von Have I Been Pwned ab (Passwörter aus öffentlich bekannten Datenlecks). Der Abgleich läuft lokal auf dem Domänencontroller. Kein Passwort und kein Hash verlässt den Server. Microsoft bietet Sperrlisten-Prüfungen für Windows-Domänen nur als Teil seiner Cloud an: Entra Password Protection setzt einen Entra-Tenant mit P1- oder P2-Lizenzierung voraus, einen bei diesem Tenant registrierten Forest und einen Proxy-Server mit Internetzugang zu Microsoft. SAMBA+ braucht nichts davon; die Prüfung ist Teil der Pakete.
Entwickelt und gepflegt von SerNet
Die Blacklist-Prüfung wurde bei SerNet für SAMBA+ entwickelt und kommt mit den regulären Paket-Updates – auch zu Herstellern, die ihre Produkte auf SAMBA+ aufbauen. Subskriptionen für SAMBA+ finanzieren die laufende Samba-Entwicklung bei SerNet und damit auch die Entwicklung an Upstream-Samba.
Verfügbarkeit
Die Prüfung ist für SAMBA+ in der Rolle als AD-Domänencontroller verfügbar, unter Linux. Wie Sie sie aktivieren, eigene Listen ergänzen und die lokale Have-I-Been-Pwned-Kopie einrichten, beschreibt das HowTo: SAMBA+ absichern.
Sie haben Fragen zur Passwort-Blacklist, brauchen Hilfe beim Rollout, müssen eine Audit-Anforderung erfüllen oder bauen ein Produkt auf SAMBA+? SerNet unterstützt Sie mit Support-Budgets und Service Level Agreements. Schreiben Sie an sales@samba.plus oder nutzen Sie unser Kontaktformular.


