
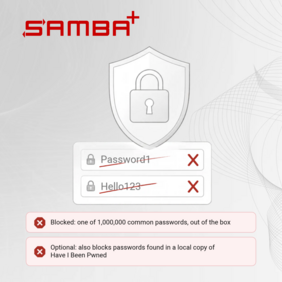
SAMBA+ intègre désormais la vérification de la liste noire des mots de passe. Avant d’accepter un nouveau mot de passe, le contrôleur de domaine le compare à des listes de mots de passe connus pour être faibles ou compromis et, en option, à une copie locale de la base de données Have I Been Pwned. Cette vérification est incluse dans les paquets actuels à partir de SAMBA+ 4.23 et fait partie de chaque abonnement SAMBA+.
Les règles de complexité d’Active Directory laissent passer Password1. Hello123 aussi. Ce sont pourtant parmi les premiers mots de passe qu’un attaquant essaie, et les premiers que recherche un test d’intrusion. Certaines organisations tentent de les intercepter dans un portail en libre-service. Cela ne couvre que les changements effectués via le portail ; quiconque change un mot de passe sur un poste Windows ou avec des outils d’administration le contourne. La vérification s’exécute sur le contrôleur de domaine, qui traite chaque changement de mot de passe, quel que soit le chemin emprunté. Elle correspond à la vérification par liste de blocage que NIST SP 800-63B-4 exige pour tout mot de passe nouveau ou modifié. Pour les organisations qui ont renoncé au changement de mot de passe tous les 90 jours, comme le recommandent le NIST et le BSI (l’office fédéral allemand de la sécurité informatique), cette vérification écarte d’emblée les mots de passe faibles et compromis. Associée aux paramètres de complexité par défaut, la liste fournie bloque 1 000 000 de mots de passe couramment utilisés ; les administrateurs peuvent y ajouter leurs propres listes, du nom de l’entreprise au club de football local.
Pour une vérification plus large, SAMBA+ compare les mots de passe à la collection de Have I Been Pwned (mots de passe issus de fuites de données publiquement connues). La recherche s’effectue localement sur le contrôleur de domaine. Aucun mot de passe ni aucun hachage ne quitte le serveur. Pour les domaines Windows, Microsoft ne propose ce type de vérification que dans le cadre de son cloud : Entra Password Protection nécessite un locataire (tenant) Entra avec une licence P1 ou P2, une forêt inscrite auprès de ce locataire et un serveur proxy disposant d’un accès Internet vers Microsoft. SAMBA+ n’a besoin de rien de tout cela ; la vérification fait partie des paquets.
Développée et maintenue par SerNet
La vérification de la liste noire des mots de passe a été développée chez SerNet pour SAMBA+ et arrive avec les mises à jour régulières des paquets, y compris chez les éditeurs qui bâtissent leurs produits sur SAMBA+. Les abonnements SAMBA+ financent le développement continu de Samba chez SerNet et, avec lui, le développement de Samba en amont (upstream).
Disponibilité
La vérification est disponible pour SAMBA+ dans le rôle de contrôleur de domaine Active Directory, sous Linux. Le HowTo : Renforcer SAMBA+ explique comment l’activer, ajouter des listes personnalisées et mettre en place la copie locale de Have I Been Pwned.
Vous avez des questions sur la vérification de la liste noire des mots de passe, besoin d’aide pour le déploiement, une exigence d’audit à satisfaire ou un produit basé sur SAMBA+ ? SerNet vous accompagne avec des budgets de support et des accords de niveau de service (SLA). Écrivez à sales@samba.plus ou utilisez notre formulaire de contact.


