Blog

SAMBA+ prüft neue Passwörter jetzt anhand einer Passwort-Blacklist. Bevor ein Domänencontroller ein neues Passwort annimmt, gleicht er es mit Listen bekannter schwacher und kompromittierter Passwörter ab, auf Wunsch auch mit einer lokalen Kopie der Have-I-Been-Pwned-Datenbank. Die Prüfung ist in den aktuellen Paketen ab SAMBA+ 4.23 enthalten und Teil jeder SAMBA+-Subskription.

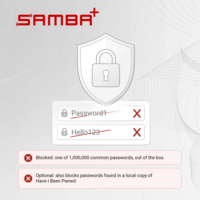
Die Komplexitätsregeln von Active Directory lassen Password1 durch. Hello123 ebenso. Genau solche Passwörter probieren Angreifer als Erstes aus, und nach genau solchen sucht ein Penetrationstest zuerst. Manche Organisationen versuchen, sie in einem Self-Service-Portal abzufangen. Das erfasst nur Änderungen über das Portal; wer ein Passwort am Windows-Client oder mit Verwaltungswerkzeugen ändert, umgeht es. Die Blacklist-Prüfung läuft auf dem Domänencontroller, der jede Passwortänderung verarbeitet, gleich auf welchem Weg sie kommt. Sie ist die Sperrlisten-Prüfung, die NIST SP 800-63B-4 für jedes neue oder geänderte Passwort verlangt. Für Organisationen, die auf den Passwortwechsel alle 90 Tage verzichten, wie es NIST und das BSI empfehlen, hält sie schwache und kompromittierte Passwörter von Anfang an fern. Zusammen mit den Standard-Komplexitätsregeln blockiert die mitgelieferte Liste 1.000.000 häufig verwendete Passwörter; Administratoren können eigene Listen ergänzen, vom Firmennamen bis zum örtlichen Fußballverein.

Für eine breitere Prüfung gleicht SAMBA+ Passwörter mit der Sammlung von Have I Been Pwned ab (Passwörter aus öffentlich bekannten Datenlecks). Der Abgleich läuft lokal auf dem Domänencontroller. Kein Passwort und kein Hash verlässt den Server. Microsoft bietet Sperrlisten-Prüfungen für Windows-Domänen nur als Teil seiner Cloud an: Entra Password Protection setzt einen Entra-Tenant mit P1- oder P2-Lizenzierung voraus, einen bei diesem Tenant registrierten Forest und einen Proxy-Server mit Internetzugang zu Microsoft. SAMBA+ braucht nichts davon; die Prüfung ist Teil der Pakete.

Entwickelt und gepflegt von SerNet

Die Blacklist-Prüfung wurde bei SerNet für SAMBA+ entwickelt und kommt mit den regulären Paket-Updates – auch zu Herstellern, die ihre Produkte auf SAMBA+ aufbauen. Subskriptionen für SAMBA+ finanzieren die laufende Samba-Entwicklung bei SerNet und damit auch die Entwicklung an Upstream-Samba.

Verfügbarkeit

Die Prüfung ist für SAMBA+ in der Rolle als AD-Domänencontroller verfügbar, unter Linux. Wie Sie sie aktivieren, eigene Listen ergänzen und die lokale Have-I-Been-Pwned-Kopie einrichten, beschreibt das HowTo: SAMBA+ absichern.

Sie haben Fragen zur Passwort-Blacklist, brauchen Hilfe beim Rollout, müssen eine Audit-Anforderung erfüllen oder bauen ein Produkt auf SAMBA+? SerNet unterstützt Sie mit Support-Budgets und Service Level Agreements. Schreiben Sie an sales@remove-this.samba.plus oder nutzen Sie unser Kontaktformular.


SAMBA+ 4.25.1 wurde von SerNet veröffentlicht und steht ab sofort für SUSE- und Red-Hat-Plattformen, Debian GNU/Linux, Ubuntu und AIX bereit. Es ist die aktuelle stabile Version der Samba-4.25-Reihe.

Samba 4.25.1 behebt CVE-2026-109411, eine Umgehung der Zugriffskontrolle im Modul vfs_ceph_rgw durch Open-Aufrufe ohne Beachtung der Groß-/Kleinschreibung. Das Modul kam erst mit 4.25.0 hinzu, betroffen sind daher ausschließlich Installationen dieser Version mit aktiviertem vfs_ceph_rgw. Wer vfs_ceph_rgw einsetzt, sollte zeitnah aktualisieren.

Darüber hinaus behebt die Version mehrere seit Samba 4.25.0 gemeldete Fehler, darunter im CTDB-Clusterbetrieb, bei dynamischen Interfaces im smbd, beim Umbenennen mit reiner Änderung der Groß-/Kleinschreibung sowie einen Absturz in vfs_acl_xattr. Alle Korrekturen sind in den offiziellen Release Notes dokumentiert:

Wie gewohnt sind die neuen Pakete in bestehenden SAMBA+ Subscriptions enthalten und über die SAMBA+ Shops erhältlich:

Bei Fragen, Unterstützung beim Upgrade oder für ein Angebot wenden Sie sich an das SAMBA+ Team bei SerNet.


SerNet hat SAMBA+ 4.25.0 für SUSE- und Red-Hat-Plattformen sowie für Debian GNU/Linux, Ubuntu und AIX veröffentlicht.

Dies ist das erste stabile SAMBA+ Release der neuen Reihe 4.25. Bitte lesen Sie die Release Notes vor dem Upgrade sorgfältig.

Im Mittelpunkt dieses Releases steht die experimentelle Unterstützung für SMB3 Persistent Handles – entwickelt bei SerNet und upstream zu Samba beigetragen. Persistent Handles erlauben SMB-Clients, sich nach einem Neustart oder Ausfall des Servers wieder zu verbinden und dabei gültige File Handles zu behalten. Das ist ein grundlegender Baustein für SMB Transparent Failover und hilft Anwendungen, den Zugriff auf Dateien über Serverausfälle hinweg aufrechtzuerhalten. Typische Einsatzfälle sind Storage für virtuelle Maschinen und geclusterte Datenbanken.

Transparent Failover und Persistent Handles schließen einen Meilenstein des Samba-Entwicklungsprojekts ab, das von der deutschen Sovereign Tech Agency gefördert wird (mehr zum STF-Projekt).

Ceph, Clustering und CTDB

Das neue ceph_rgw vfs module steht derzeit für Debian 13 (Trixie) und Ubuntu 26.04 LTS (Resolute) bereit. Es exportiert Buckets des Ceph Object Gateway als SMB-Shares mit einer hierarchischen Sicht auf die gespeicherten Objekte. Vinit Agnihotri (IBM) hat das Modul auf der sambaXP 2026 vorgestellt.

Weitere Neuerungen für geclusterte Setups:

  • Cluster-weites Rate Limiting in vfs_aio_ratelimit setzt die konfigurierten Grenzwerte pro Share als globale Obergrenze über den gesamten Cluster durch statt pro Knoten.
  • CTDB Locks, PID-Dateien und Sockets liegen jetzt in ctdb/-Unterverzeichnissen der Samba-Pfade.
  • Die Überwachung von Netzwerkinfrastruktur wie DNS- oder AD-Servern wird jetzt unterstützt. Warnungen werden protokolliert, wenn Infrastruktur über konfigurierte Schwellwerte hinaus ausfällt oder nicht erreichbar ist. Das erleichtert die Ursachenanalyse nach unerklärlichen Timeouts erheblich.

Mit Blick nach vorn führt Samba jetzt ein Cluster Functional Level, einen clusterweiten Wert, der Änderungen an der Kommunikation zwischen Knoten absichert. Das bereitet Rolling Upgrades unter bestimmten Bedingungen in künftigen Versionen vor. Für Upgrades mit 4.25 als Ziel gilt es nicht.

Eine vollständige Übersicht aller Änderungen und Erweiterungen findet sich in den Samba Release Notes:

Hinweise zum Paketzugang und zum Upgrade stehen in der SAMBA+ How-to-Sammlung.

Lebenszyklus der Release-Reihen

SAMBA+ Pakete werden von den Samba-Entwicklern bei SerNet aus einem einzigen Quellpaket gebaut, über die unterstützten Release-Reihen hinweg gepflegt und kommerziell supportet. Sie enthalten den vollen Funktionsumfang von Samba, einschließlich Active Directory Domain Controller und Clustering mit Unterstützung für CephFS, GlusterFS und Spectrum Scale. Mehr Gründe für SAMBA+.

Mit dem Release 4.25 wechselt Samba 4.24 in den „maintenance mode" und Samba 4.23 in den „security fixes only mode". Samba 4.22 wird darüber hinaus voraussichtlich keine Updates mehr erhalten. Die SAMBA+ 4.22 Repositories werden demnächst abgeschaltet. Bitte aktualisieren Sie auf eine neuere Version von SAMBA+.

SAMBA+ Pakete werden im Subskriptionsmodell geliefert und sind im SAMBA+ Shop erhältlich:

SAMBA+ 4.24.8 ist von SerNet veröffentlicht worden und steht ab sofort für SUSE- und Red-Hat-Plattformen, Debian GNU/Linux, Ubuntu und AIX bereit. Es ist das aktuelle Stable-Release der Samba-4.24-Reihe.

Das Release behebt mehrere seit Samba 4.24.7 gemeldete Fehler, darunter die Signierung von SMB3-Session-Setup-Antworten, Rename-Operationen mit ReplaceIfExists auf ein Ziel, das sich nur in der Groß-/Kleinschreibung unterscheidet, die Stabilität von winbindd bei mehr als einer Domänenverbindung sowie das Parsen großgeschriebener Hex-Werte im Parameter kdc default domain supported enctypes. Alle Änderungen sind in den offiziellen Release Notes dokumentiert:

Wer von einer SAMBA+ Version älter als 4.21 aktualisiert und eigene oder fremde Skripte einsetzt, die auf Sambas Python-Module zugreifen, muss auf Debian- und Ubuntu-Systemen nach dem Upgrade das Paket sernet-samba-python3 installieren. RHEL- und SUSE-basierte Systeme sind nicht betroffen.

Wie gewohnt sind die neuen Pakete in bestehenden SAMBA+ Subscriptions enthalten und über die SAMBA+ Shops erhältlich:


SAMBA+ 4.23.13 wurde von SerNet veröffentlicht und steht ab sofort für SUSE- und Red-Hat-Plattformen, Debian GNU/Linux, Ubuntu und AIX bereit. Es ist das aktuelle Stable-Release der Samba-4.23-Serie.

Das Release behebt mehrere seit Samba 4.23.12 gemeldete Probleme, darunter die Stabilität von winbindd und das Handling der CTDB-Datenbanken. Alle Fixes sind in den offiziellen Release Notes dokumentiert:

Wer von einer SAMBA+ Version älter als 4.21 aktualisiert und eigene oder fremde Skripte einsetzt, die auf Sambas Python-Module zugreifen, muss unter Debian und Ubuntu nach dem Upgrade das Paket sernet-samba-python3 installieren. RHEL- und SUSE-basierte Systeme sind nicht betroffen.

Die neuen Pakete sind wie gewohnt in bestehenden SAMBA+ Subscriptions enthalten und über die SAMBA+ Shops erhältlich:

Bei Fragen, Unterstützung beim Upgrade oder für ein Angebot erreichen Sie das SAMBA+ Team bei SerNet.


Contact us
Kontakt
Deutsch English Français