Blog

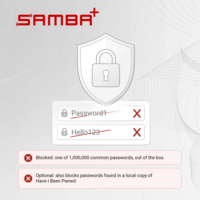
SAMBA+ intègre désormais la vérification de la liste noire des mots de passe. Avant d’accepter un nouveau mot de passe, le contrôleur de domaine le compare à des listes de mots de passe connus pour être faibles ou compromis et, en option, à une copie locale de la base de données Have I Been Pwned. Cette vérification est incluse dans les paquets actuels à partir de SAMBA+ 4.23 et fait partie de chaque abonnement SAMBA+.

Les règles de complexité d’Active Directory laissent passer Password1. Hello123 aussi. Ce sont pourtant parmi les premiers mots de passe qu’un attaquant essaie, et les premiers que recherche un test d’intrusion. Certaines organisations tentent de les intercepter dans un portail en libre-service. Cela ne couvre que les changements effectués via le portail ; quiconque change un mot de passe sur un poste Windows ou avec des outils d’administration le contourne. La vérification s’exécute sur le contrôleur de domaine, qui traite chaque changement de mot de passe, quel que soit le chemin emprunté. Elle correspond à la vérification par liste de blocage que NIST SP 800-63B-4 exige pour tout mot de passe nouveau ou modifié. Pour les organisations qui ont renoncé au changement de mot de passe tous les 90 jours, comme le recommandent le NIST et le BSI (l’office fédéral allemand de la sécurité informatique), cette vérification écarte d’emblée les mots de passe faibles et compromis. Associée aux paramètres de complexité par défaut, la liste fournie bloque 1 000 000 de mots de passe couramment utilisés ; les administrateurs peuvent y ajouter leurs propres listes, du nom de l’entreprise au club de football local.

Pour une vérification plus large, SAMBA+ compare les mots de passe à la collection de Have I Been Pwned (mots de passe issus de fuites de données publiquement connues). La recherche s’effectue localement sur le contrôleur de domaine. Aucun mot de passe ni aucun hachage ne quitte le serveur. Pour les domaines Windows, Microsoft ne propose ce type de vérification que dans le cadre de son cloud : Entra Password Protection nécessite un locataire (tenant) Entra avec une licence P1 ou P2, une forêt inscrite auprès de ce locataire et un serveur proxy disposant d’un accès Internet vers Microsoft. SAMBA+ n’a besoin de rien de tout cela ; la vérification fait partie des paquets.

Développée et maintenue par SerNet

La vérification de la liste noire des mots de passe a été développée chez SerNet pour SAMBA+ et arrive avec les mises à jour régulières des paquets, y compris chez les éditeurs qui bâtissent leurs produits sur SAMBA+. Les abonnements SAMBA+ financent le développement continu de Samba chez SerNet et, avec lui, le développement de Samba en amont (upstream).

Disponibilité

La vérification est disponible pour SAMBA+ dans le rôle de contrôleur de domaine Active Directory, sous Linux. Le HowTo : Renforcer SAMBA+ explique comment l’activer, ajouter des listes personnalisées et mettre en place la copie locale de Have I Been Pwned.

Vous avez des questions sur la vérification de la liste noire des mots de passe, besoin d’aide pour le déploiement, une exigence d’audit à satisfaire ou un produit basé sur SAMBA+ ? SerNet vous accompagne avec des budgets de support et des accords de niveau de service (SLA). Écrivez à sales@remove-this.samba.plus ou utilisez notre formulaire de contact.


SAMBA+ 4.25.1 a été publié par SerNet et est désormais disponible pour les plateformes SUSE et Red Hat, Debian GNU/Linux, Ubuntu et AIX. Il s'agit de la dernière version stable de la série Samba 4.25.

Samba 4.25.1 corrige la CVE-2026-109411, un contournement du contrôle d'accès dans le module vfs_ceph_rgw dû à un traitement des ouvertures insensible à la casse. Le module n'a été introduit qu'avec la version 4.25.0 : seules les installations de cette version avec vfs_ceph_rgw activé sont concernées. Si vous utilisez vfs_ceph_rgw, mettez à jour dès que possible.

Cette version corrige par ailleurs plusieurs problèmes signalés depuis Samba 4.25.0, notamment dans le fonctionnement du cluster CTDB, la gestion dynamique des interfaces de smbd, les renommages ne modifiant que la casse, ainsi qu'un plantage de vfs_acl_xattr. Tous les correctifs sont documentés dans les notes de version officielles :

Comme d'habitude, les nouveaux paquets sont inclus dans les abonnements SAMBA+ existants et peuvent être obtenus via les boutiques SAMBA+ :

Pour toute question, une aide à la mise à niveau ou une demande de devis, contactez l'équipe SAMBA+ de SerNet.


SerNet a publié SAMBA+ 4.25.0 pour les plateformes SUSE et Red Hat ainsi que pour Debian GNU/Linux, Ubuntu et AIX.

Il s'agit de la première version stable de SAMBA+ de la nouvelle série 4.25. Veuillez lire attentivement les notes de version avant toute mise à niveau.

Le point fort de cette version est la prise en charge expérimentale des SMB3 Persistent Handles – développée chez SerNet et contribuée en amont à Samba. Les Persistent Handles permettent aux clients SMB de se reconnecter après un redémarrage ou une panne du serveur tout en conservant des descripteurs de fichiers valides. C'est une brique fondamentale du SMB Transparent Failover, qui aide les applications à maintenir l'accès aux fichiers malgré les défaillances de serveur. Les cas d'usage typiques sont le stockage de machines virtuelles et les bases de données en cluster.

Le Transparent Failover et les Persistent Handles achèvent une étape du projet de développement Samba financé par la Sovereign Tech Agency allemande (plus d'informations sur le projet STF).

Ceph, clustering et CTDB

Le nouveau ceph_rgw vfs module est actuellement disponible pour Debian 13 (Trixie) et Ubuntu 26.04 LTS (Resolute). Il exporte les buckets du Ceph Object Gateway sous forme de partages SMB avec une vue hiérarchique des objets stockés. Vinit Agnihotri (IBM) a présenté le module lors de la sambaXP 2026.

Autres nouveautés concernant les configurations en cluster :

  • La limitation de débit à l'échelle du cluster dans vfs_aio_ratelimit applique les limites configurées par partage comme plafond global sur l'ensemble du cluster, et non plus par nœud.
  • Les verrous CTDB, les fichiers PID et les sockets utilisent désormais des sous-répertoires ctdb/ des emplacements Samba.
  • La surveillance de l'infrastructure réseau telle que les serveurs DNS ou AD est désormais prise en charge. Des avertissements sont consignés lorsque l'infrastructure est absente ou défaillante au-delà des seuils configurés, ce qui facilite considérablement l'analyse des causes après des délais d'attente inexpliqués.

Pour l'avenir, Samba gère désormais un cluster functional level, une valeur à l'échelle du cluster qui encadre les modifications affectant la communication entre les nœuds. Cela prépare les mises à niveau progressives sous certaines conditions dans les versions futures. Cela ne s'applique pas aux mises à niveau ayant 4.25 pour cible.

Un aperçu complet de toutes les modifications et améliorations est disponible dans les notes de version de Samba :

Les instructions pour accéder aux paquets et effectuer la mise à niveau sont disponibles dans la collection de how-tos SAMBA+.

Cycle de vie des séries de versions

Les paquets SAMBA+ sont construits par les développeurs Samba de SerNet à partir d'un paquet source unique, maintenus sur toutes les séries de versions prises en charge et accompagnés d'un support commercial. Ils contiennent l'ensemble des fonctionnalités de Samba, y compris le contrôleur de domaine Active Directory et le clustering avec prise en charge de CephFS, GlusterFS et Spectrum Scale. Plus de raisons de choisir SAMBA+.

Avec la version 4.25, Samba 4.24 passe en « maintenance mode » et Samba 4.23 en « security fixes only mode ». Samba 4.22 ne recevra probablement plus de mises à jour au-delà de ce point. Les dépôts SAMBA+ 4.22 seront bientôt désactivés. Veuillez mettre à niveau vers une version plus récente de SAMBA+.

Les paquets SAMBA+ sont livrés sous forme d'abonnement et sont disponibles dans la boutique SAMBA+ :

Si vous disposez déjà d'un abonnement actif, les nouveaux paquets 4.25.0 y sont inclus. Pour toute question sur les licences, les achats ou une aide à la mise à jour, contactez l'équipe SAMBA+ chez SerNet.
SAMBA+ 4.24.8 a été publié par SerNet et est désormais disponible pour les plateformes SUSE et Red Hat, Debian GNU/Linux, Ubuntu et AIX. Il s'agit de la version stable la plus récente de la série Samba 4.24.

Cette version corrige plusieurs problèmes signalés depuis Samba 4.24.7, parmi lesquels la signature des réponses SMB3 SESSION SETUP, les renommages avec ReplaceIfExists vers une cible ne différant que par la casse, la stabilité de winbindd avec plusieurs connexions de domaine ainsi que l'analyse des valeurs hexadécimales en majuscules dans le paramètre kdc default domain supported enctypes. Toutes les corrections sont documentées dans les notes de version officielles :

Si vous effectuez une mise à niveau depuis une version de SAMBA+ antérieure à la 4.21 et que vous utilisez des scripts personnels ou tiers reposant sur les modules Python de Samba, vous devez installer le paquet sernet-samba-python3 après la mise à niveau sur les systèmes Debian et Ubuntu. Les systèmes basés sur RHEL et SUSE ne sont pas concernés.

Comme à l'accoutumée, les nouveaux paquets sont inclus dans les abonnements SAMBA+ existants et peuvent être obtenus via les boutiques SAMBA+ :

Pour toute question, pour une aide à la mise à niveau ou pour obtenir un devis, contactez l'équipe SAMBA+ de SerNet.


SAMBA+ 4.23.13 a été publiée par SerNet et est désormais disponible pour les plateformes SUSE et Red Hat, Debian GNU/Linux, Ubuntu et AIX. Il s'agit de la dernière version stable de la série Samba 4.23.

Cette version corrige plusieurs problèmes signalés depuis Samba 4.23.12, notamment la stabilité de winbindd et la gestion des bases de données CTDB. Tous les correctifs sont documentés dans les notes de version officielles :

Si vous effectuez une mise à niveau depuis une version de SAMBA+ antérieure à 4.21 et que vous utilisez des scripts, les vôtres ou ceux de tiers, qui s'appuient sur les modules Python de Samba, vous devez installer le paquet sernet-samba-python3 après la mise à niveau sur les systèmes Debian et Ubuntu. Les systèmes basés sur RHEL et SUSE ne sont pas concernés.

Comme à l'accoutumée, les nouveaux paquets sont inclus dans les abonnements SAMBA+ existants et peuvent être obtenus via les boutiques SAMBA+ :

Pour toute question, une aide à la mise à niveau ou une demande de devis, contactez l'équipe SAMBA+ chez SerNet.


Contact us
Contact
Deutsch English Français